
貳、請詳述貴區網中心之網路連線、網管策略及具體辦理事項(網路管理)
說明:1.113年度網路管理維運具體辦理事項。
2.114年度網路管理營運方針。
一、113年度網路管理維運具體辦理事項
(一)、協助轄下骨幹頻寬更新
1.高雄科技大學(第一校區):113 年 1月 協助完成頻寬電路改接,並同步更新線路資訊。
2.屏東縣網:113 年 8 月 完成頻寬電路更新及 Bundle-Ethernet 設定,頻寬由 60G改為40G。
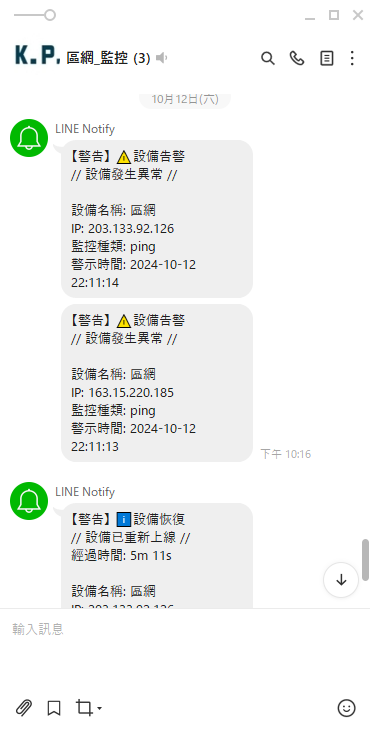
(二)、LINE 區網監控
1.LINE監控隨時注意連線狀況,以便斷線後,立即處理。
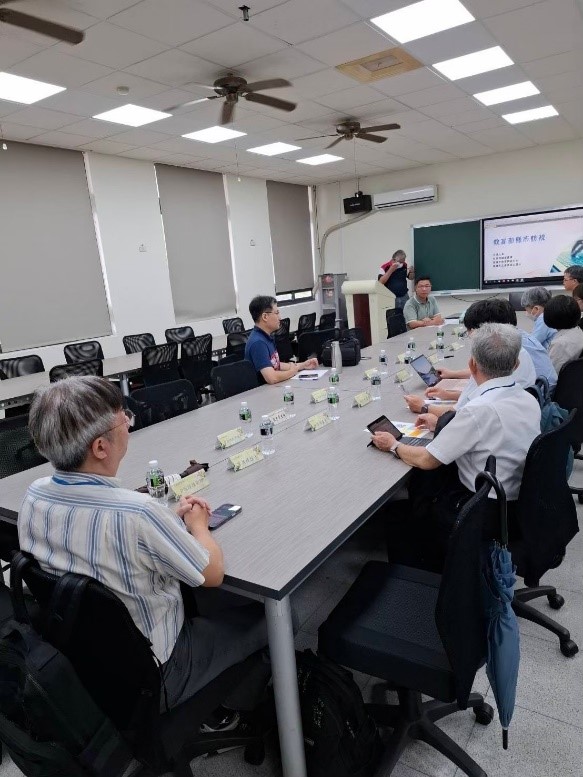
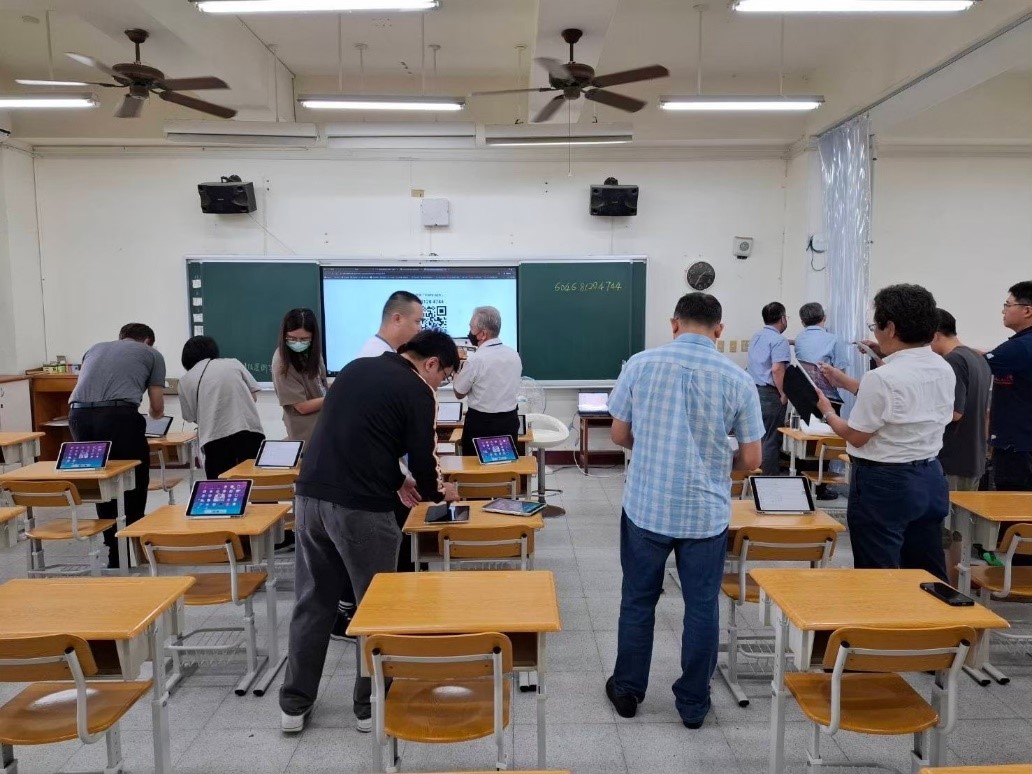
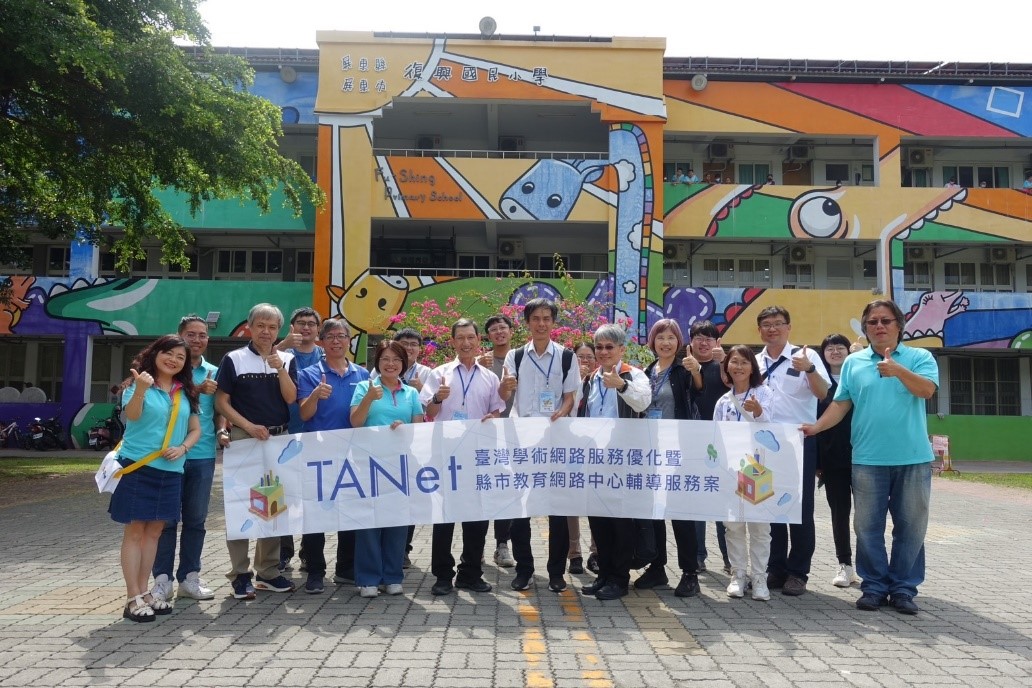
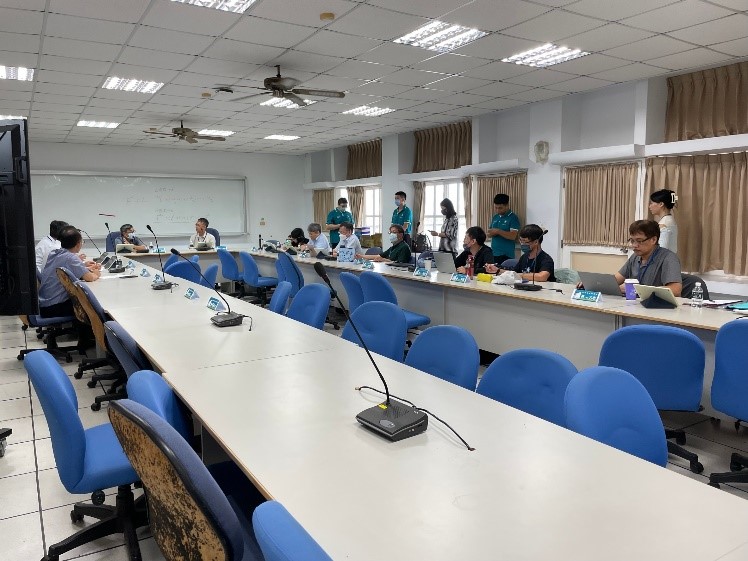
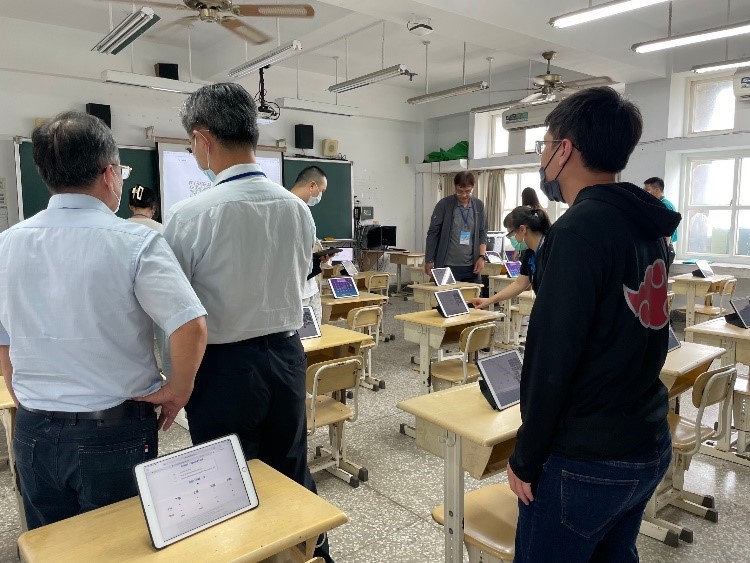
(三)、協同教育部實地訪問了高雄市網、屏東縣網及澎湖縣網,聆聽當地的網路需求,並了解目前網路基礎設施的運行情況,擬打造區域聯合防禦,由區網中心進行第一層黑名單過濾。
1.高雄探訪:
2.屏東探訪:
3.澎湖探訪:
(四)、DNS版本升級及資安健診服務
DNS 版本升級及資安健檢服務(服務網址:https://goo.gl/6PgWh4)
為連線單位夥伴提供 DNS Bind 版本升級服務(9.10.4 以上版本),並包含 DNS 安全性設定服務及健檢:
1.ACL 設定
2.限制來源查詢要求
3.Response Rate Limit (RRL)
4.Zone Transfer 限制
5.Open DNS Resolver 偵測服務(防止 DNS 放大攻擊)。
6.Minimal-any 設定(防止 DNS 放大攻擊)
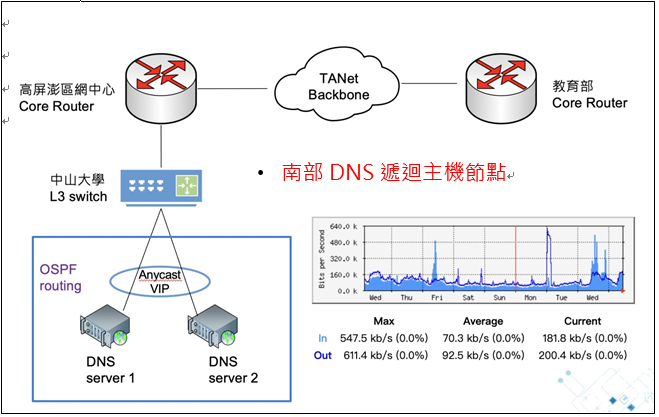
(五)、教育部DNS遞迴主機上線
111 年度受教育部委託,進行 DNS 遞迴主機上線服務達成以下服務優點:
1.台中以南學術網路將以中山遞迴主機為主進行查詢,降低北部負載,提升學術網路效率。
2.本中心為求服務穩定另建置 HA 架構 SWITCH,以求服務穩定提供。
3.DNS 遞迴主機查詢服務,同時提供 HA 服務當北部據點無法查詢時,本中心據點可做為備原服務。
建置架構:
(六)、連線單位異常反應處理
- 113年1月區網連線單位反映斷線:
- 原因: Tanet區網架構原因,設定時網管人員或電信人員操作不熟會導致設定跑掉斷線。
- 處理結果:請電信人員設定回去,並告知該單位如要查詢,可先聯繫區網中心。
- 113年5月區網連線單位反映受DDOS攻擊:
- 原因: 學校DNS受到DDOS攻擊,清過流量清洗雖緩解,但過不久後又受到攻擊。
- 處理結果:更新DNS主機系統版本,DDOS攻擊得到緩解。
- 和春技術學院協助網路限縮:
- 原因:因和春技術學院於113年5月停辦因資安及資源考量,故協助到校進行網路限縮
- 處理結果:協助減少IP使用數量及流量限制於(預計11月日11完成)
- 113年8月區網連線單位反映斷線:
- 原因:區網下轄學校發現有斷線之情形,經確認,為中山大學電信機房卡版故障。
- 處理結果:已緊急通知相關人員並協助至電信機房更換卡版。
(七)、教育訓練辦理
|
時間 |
主題 |
|
5月31日 |
端點防護與帳號安全相關資安概念 |
|
9月13日 |
資通安全制度導入分享與問題討論 |
|
9月20日 |
網管工程師必修課程-網路設備常見規格、常用工具與原理介紹 |
|
10月31日 |
網站應用程式常見弱點解析 |
(八)、高屏澎區網中心網站更新
- 將過去舊版套件產生之高中風險漏洞修正
- 限制來源國家及ip降低資安風險
- 導入CSP提升資安強度
二、114年度網路管理營運方針
(一) 、透過到點服務加強與下轄學校的連結,安排專人前往現場提供技術支援與協助,並主動
詢問學校的意見與需求,增進資安管理的即時性與互動性。
(二)、部分連線單位因預算有限,其監控設備因長期經費問題無法有效獲得維護,仰賴自建服務,
本中心將持續精進,各項監測服務系統,提供給需要的連線單位進行使用,以使連線單 位在有
限經費預算下,能夠同時擁有良好的網路監測與異常管理能
(三)、未來將加強與下轄學校的資訊互通性,之後詳細記錄連線異常原因、狀態及處理結果,
並於之後的管審會中進行分享,讓大家更關注近期頻繁發生的異常狀況。
(四)、透過加強人員培訓,提升專業能力,使其更熟練且快速地處理問題,並提供更全面及
更多的服務。
參、請詳述貴區網中心之資安服務、資安政策及具體辦理事項(資安服務)
說明:1.113年度資安服務維運具體辦理事項。
2.114年度資安服務目標(實施措施)。
一、113年度資安服務維運具體辦理事項
(一)、協助資安通報平台問題協助與反應
- 資安通報單一小時內完成執行困難:
- 原因:下轄學校反映,資安通報單通報時間時常非上班時間,又有一小時通報問題,
使在執行難度上有困難。
- 處理:已與Tacert協調,盡量避免非上班時間通報。
- 資安通報單處理時間與填寫不一致:
- 原因:下轄學校反映,資填寫解決時間與單子出來後不符。
- 處理:已協助協調更改解決時間。
- 詢問資安事件處理方式:
- 原因:關於資安事件處理,可解決方法詢問。
- 處理:提供其他間學校或者我們自己的做法供參考。
(二)、ANA事件單通知信轉發
- 將 ANA 事件單通知信轉發給各下轄資安人員,如有問題可再提供協助。
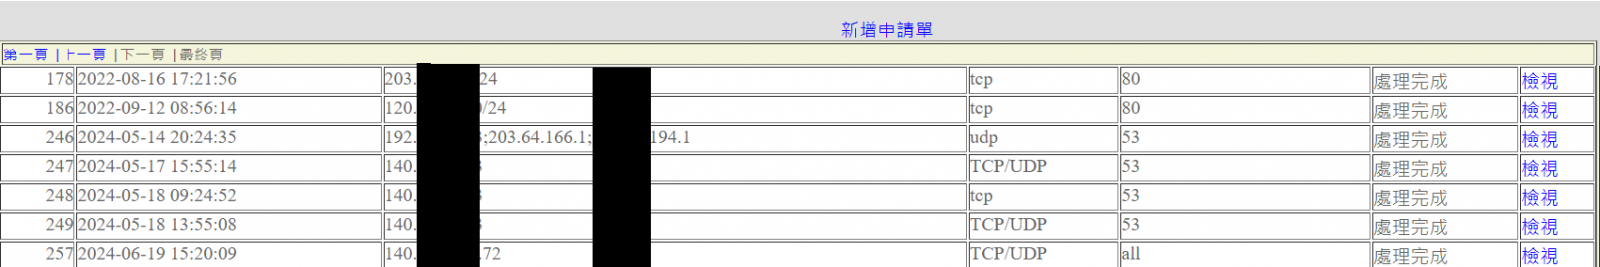
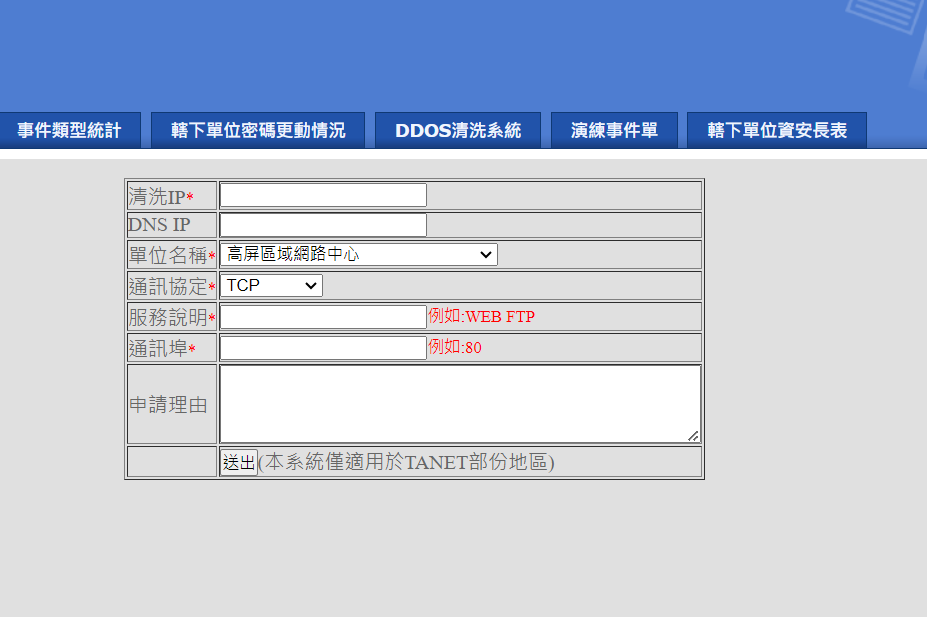
(三)、協助DDOS流量清洗
- 協助DDOS流量清洗申請:
- 四)、黑名單共享系統
- 建立黑名單共享系統,匯集下轄學校提報的惡意網域及IP透過人工審核集結成清冊,
- 建立黑名單共享系統,匯集下轄學校提報的惡意網域及IP透過人工審核集結成清冊,
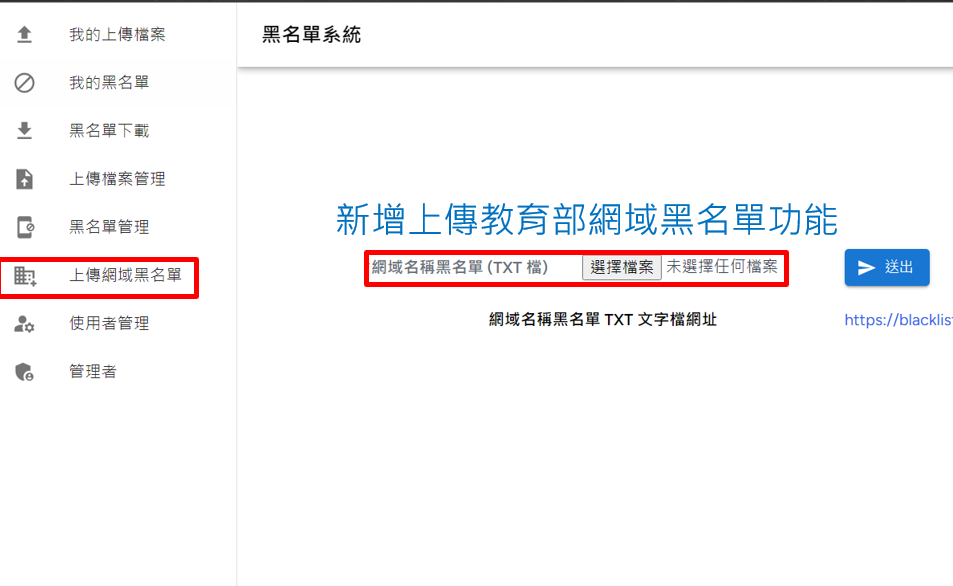
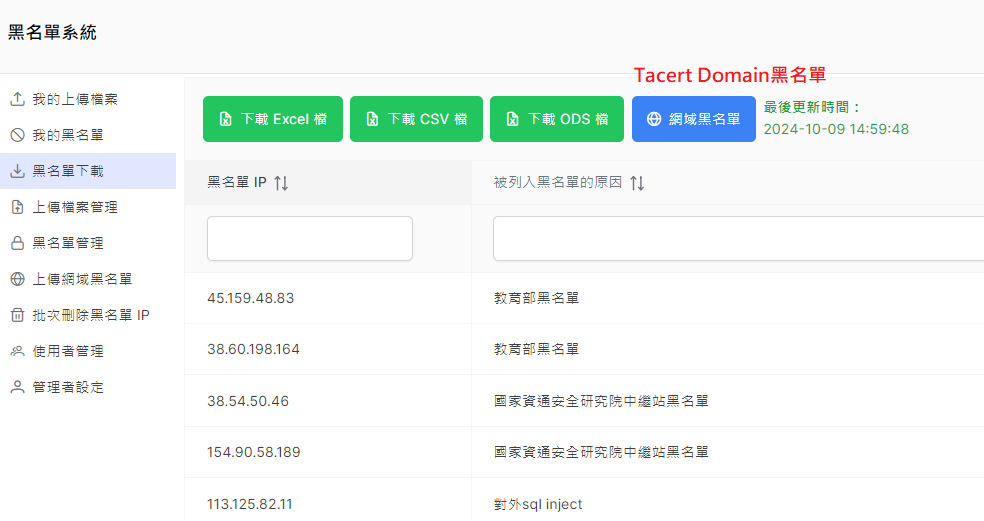
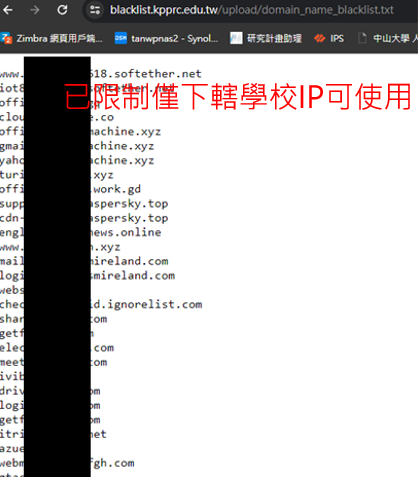
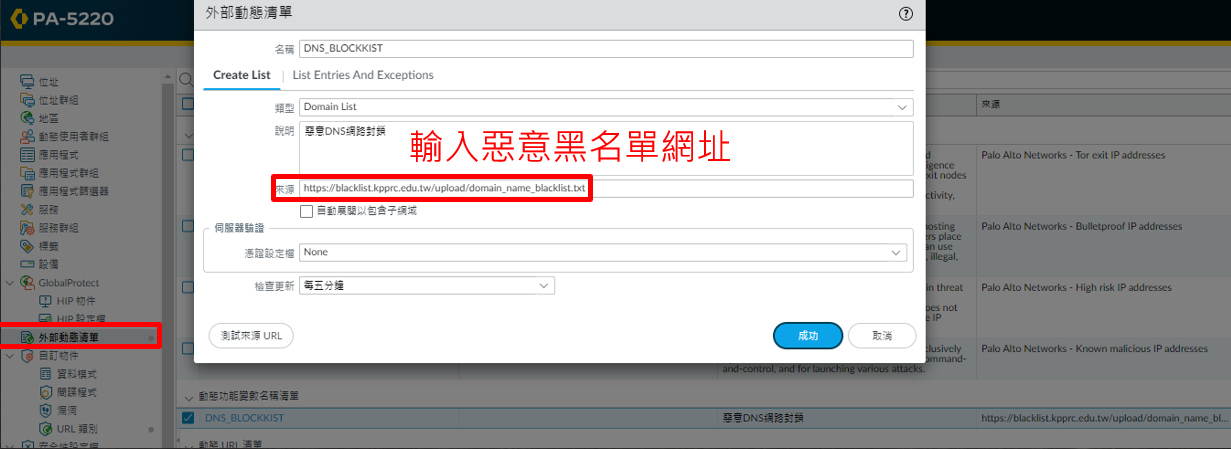
- 提供惡意網域引用網站,供下轄學校引用至防火牆,有區網定期更新
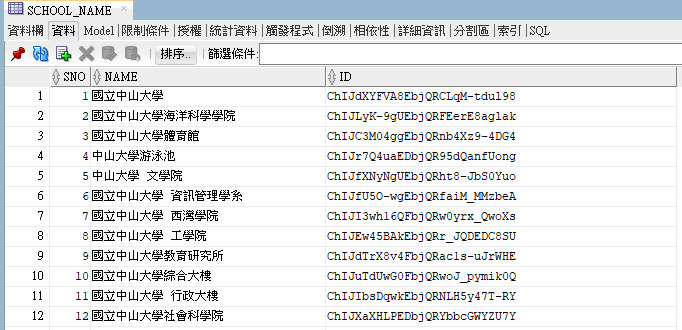
- 五)、Google map 監控程式
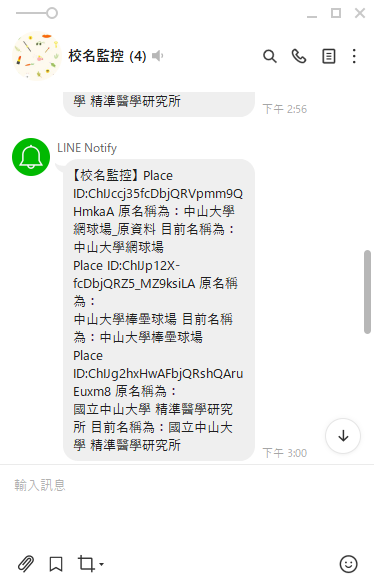
- 因近期學校Google Map名稱經常遭惡意串改,此程式提供給下轄學校進行修改,
- 因近期學校Google Map名稱經常遭惡意串改,此程式提供給下轄學校進行修改,
- 資料庫中建立place id 和地名的關係
- 如遭串改LINE會立即跳出通知
二、114年度資安服務目標(實施措施)
- (一)、資安區域聯防
- 1.彙整TACERT和SOC中心的黑名單,自動抓取後匯集成單一檔案,並以黑洞路由方式匯入路由器進行設定,實現第一層過濾,增強網路資安防護效果,阻擋潛在威脅流量,降低下轄學校Loading。
- (二)、黑名單共享系統
- >完善黑名單共享系統,調查下轄學校的使用心得與意見回饋,持續優化系統功能和使用體驗,提升黑名單共享系統的有效性及實用性。
- (三) 、提供資安問題協助
- 提供資安問題的協助,包括分享遇到的資安問題和提供資安解決工具如今年自行開發的Google Map 監控程式。